
Botnet XCPE objął ponad 1,3 mln przystawek telewizyjnych. Google poinformował 2 listopada 2026 r., że wraz z partnerami odciął infrastrukturę służącą do sterowania tymi urządzeniami. Złośliwy kod był jednak zaszyty w oprogramowaniu przystawek. Jeśli masz taki sprzęt, zacznij od sprawdzenia dokładnego modelu i wersji systemu.
- Google i partnerzy wyłączyli infrastrukturę sterującą botnetem XCPE, który objął ponad 1,3 mln przystawek.
- Synthient potwierdził obecność złośliwego kodu w przebadanym egzemplarzu MECOOL KM9PRO Max.
- Jeśli podejrzewasz infekcję, odłącz przystawkę od sieci i zapytaj sprzedawcę o zweryfikowaną poprawkę lub wymianę.
Jak botnet XCPE wykorzystywał domowe przystawki?
Google Threat Intelligence Group z wysoką pewnością przypisuje stworzenie i obsługę XCPE firmie Videostrong Technology, dostawcy sprzętu i oprogramowania dla urządzeń z Androidem. Według Google firma umieszczała ukryty moduł zdalnego dostępu, czyli backdoor, w oprogramowaniu urządzeń sprzedawanych pod różnymi markami. Dostęp do przystawek sprzedawała partnerom, którzy mogli instalować na nich własne moduły.
Część modułów generowała fałszywy ruch reklamowy. Inne zamieniały przystawkę w serwer pośredniczący, czyli proxy. W praktyce podczas oglądania filmu przez urządzenie mógł przechodzić cudzy ruch internetowy. Dla odwiedzanego serwisu wyglądało to tak, jakby połączenie pochodziło z adresu IP domowego łącza właściciela przystawki.
Plume Security Labs i TrendAI uczestniczyły w operacji, która objęła serwery i domeny używane do sterowania botnetem i jego modułami. Google zerwał współpracę z Videostrong i wykluczył firmę z produkcji certyfikowanych urządzeń z Androidem oraz dostarczania oprogramowania innym certyfikowanym producentom. Opublikowane dane opisują skalę globalną. Nie ma w nich osobnej liczby dla Polski.
Jak sprawdzić, czy twój model pojawia się w raporcie XCPE?
Synthient kupił przystawkę MECOOL KM9PRO Max pod koniec 2025 r. i znalazł w niej fabrycznie zainstalowany komponent com.oemservice, powiązany z backdoorem x.cpe. Badacze opublikowali też na GitHubie listę identyfikatorów zaobserwowanych w kampanii. W sekcji „Backdoored Device Models” widnieją m.in. KM9PRO_MAX, KM2PLUS i KM7.
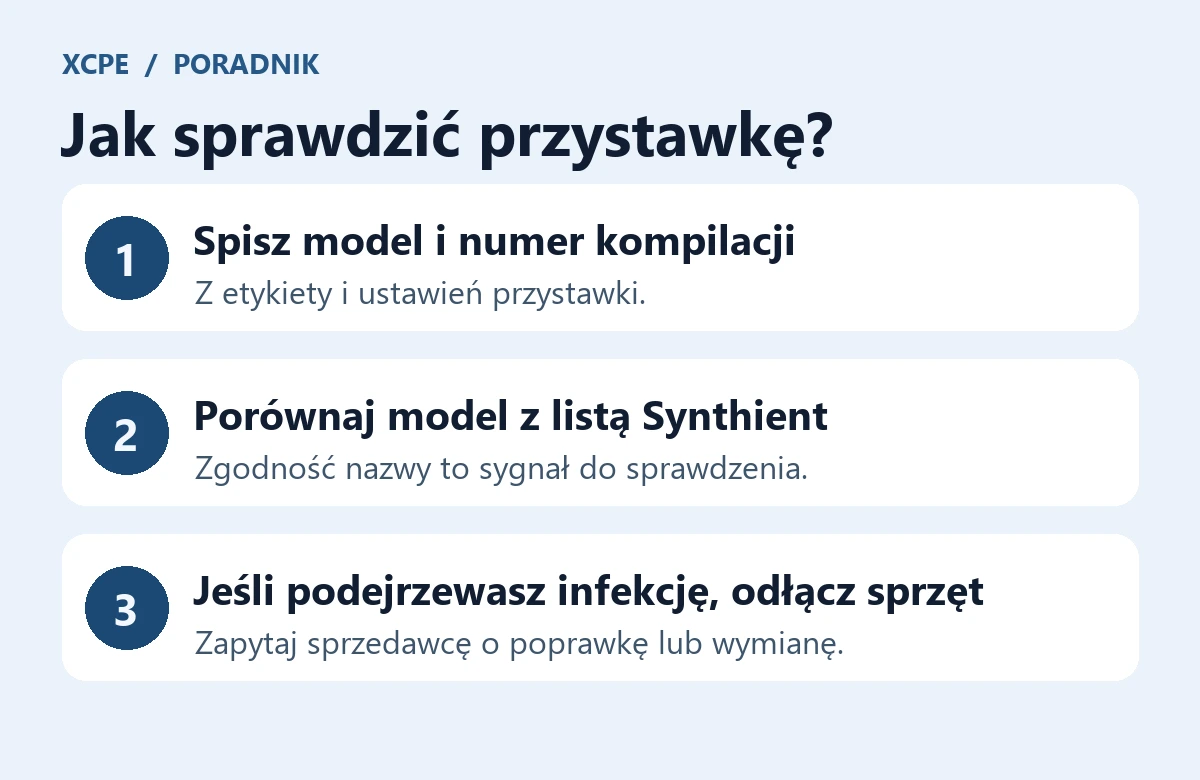
- Spisz markę i dokładny model z etykiety na spodzie przystawki lub z pudełka. Jeśli masz urządzenie pod ręką, sprawdź też oznaczenie modelu i numer kompilacji w ustawieniach, w sekcji informacji o urządzeniu. Nazwy opcji zależą od wersji Android TV lub Google TV.
- W repozytorium Synthient „public-research” na GitHubie otwórz katalog 2026/11/Videostrong i znajdź w pliku README sekcję „Backdoored Device Models”. Porównaj dokładny identyfikator, także dopiski takie jak PLUS czy MAX.
- Jeśli znajdziesz zgodny identyfikator, podaj sprzedawcy lub producentowi pełny model i numer kompilacji. Zapytaj wprost, czy dana wersja oprogramowania jest objęta problemem XCPE i czy dostępna jest zweryfikowana poprawka.
Co zrobić, jeśli podejrzewasz infekcję?
Wyłączenie serwerów botnetu nie usuwa kodu XCPE z przystawki. Kod znajdował się w firmware, czyli oprogramowaniu urządzenia. Przywrócenie ustawień fabrycznych usuwa dane i ustawienia użytkownika, ale samo w sobie nie daje pewności, że urządzenie jest wolne od złośliwego komponentu.Jeśli podejrzewasz infekcję, odłącz zasilanie przystawki lub odetnij jej dostęp do sieci przez Wi-Fi i Ethernet. Z innego urządzenia skontaktuj się ze sprzedawcą w sprawie zweryfikowanego oprogramowania dla twojej wersji sprzętu albo wymiany. W przypadku potwierdzonej infekcji i braku zweryfikowanej poprawki Synthient zaleca wycofanie urządzenia z użytku. W Polsce można je oddać do punktu zbiórki elektroodpadów.